Sistemul informațional guvernamental vizat de recentul atac cibernetic va fi înlocuit cu unul modern, Maia Sandu

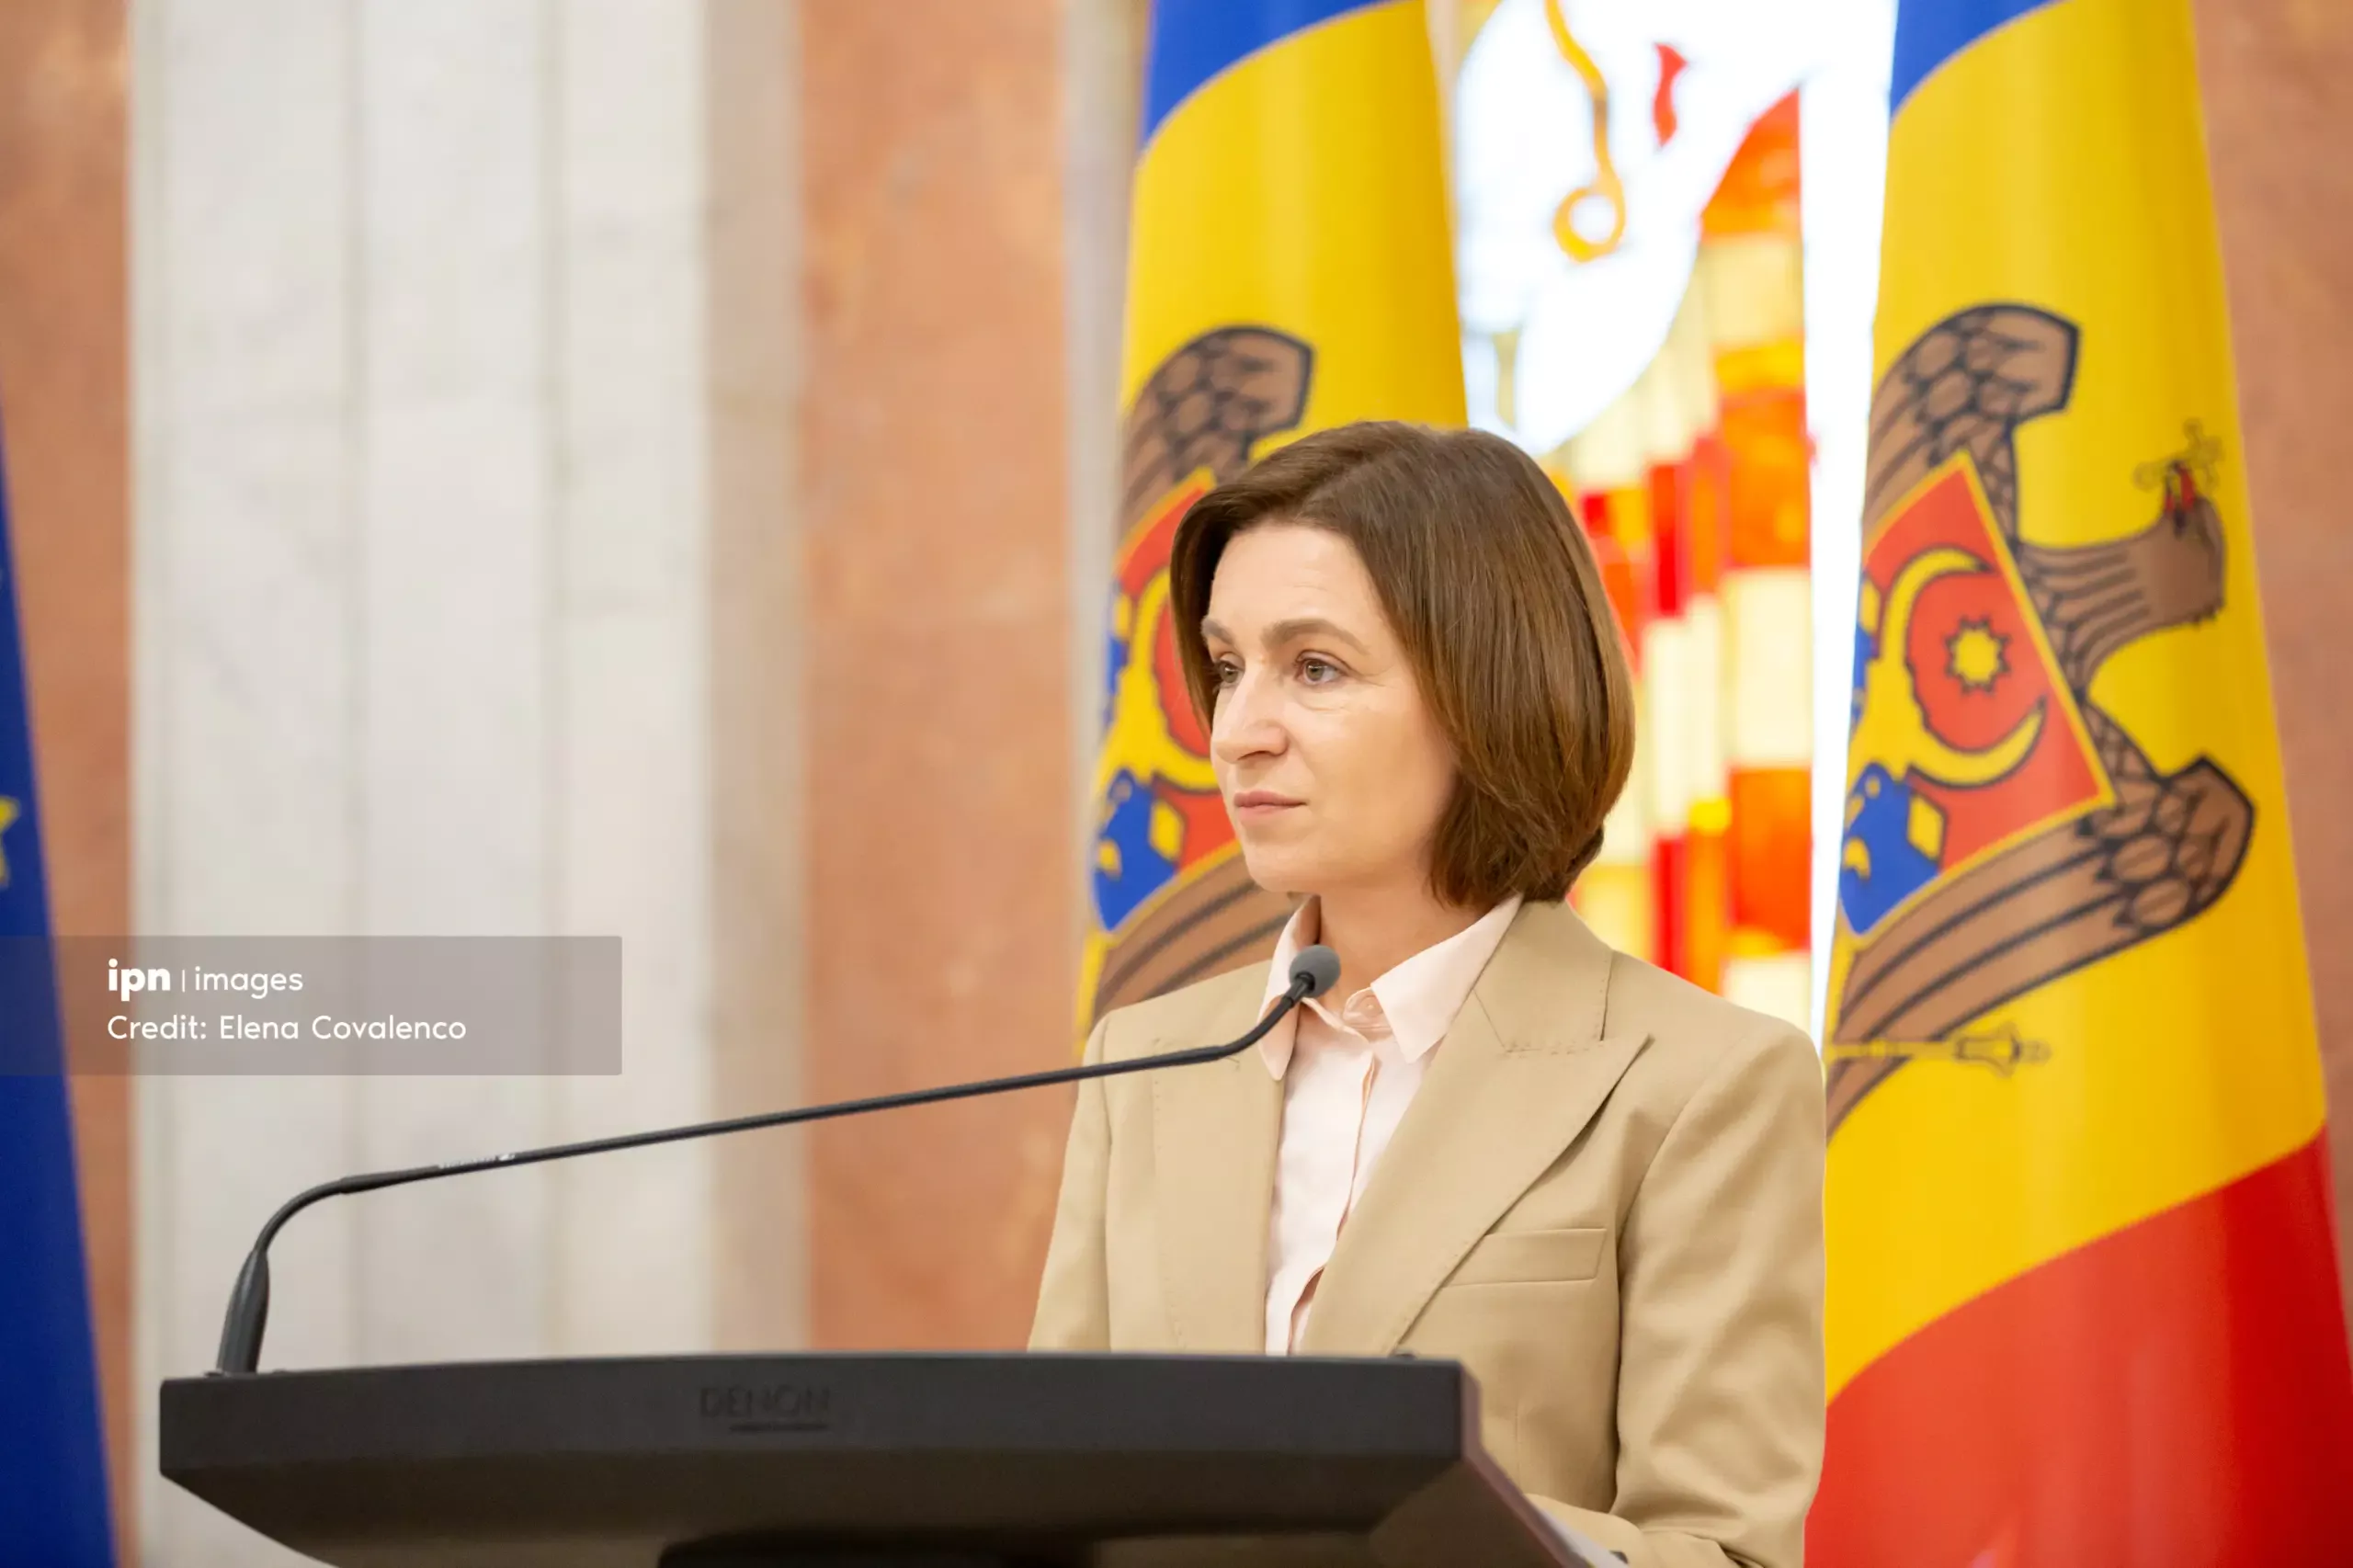
Sistemul informațional guvernamental, prin care au fost extrase ilegal datele personale ale cetățenilor din registrele mai multor instituții, trebuie înlocuit, deoarece se bazează pe o arhitectură învechită și nu are suficiente mecanisme de protecție. Președinta Maia Sandu a anunțat, după ședința Consiliului Național de Securitate, că un grup de lucru condus de premier va propune, în termen de o lună, soluții pentru consolidarea securității cibernetice a statului, transmite IPN.

Maia Sandu a explicat că atacul cibernetic din octombrie a scos la iveală deficiențe structurale ale infrastructurii digitale. Sistemul verifica aplicația care solicita datele, dar nu și identitatea utilizatorului sau dreptul acestuia de a le accesa. Astfel, o singură aplicație cu acces defectuos a permis pătrunderea neautorizată în registrele digitale ale cel puțin zece instituții.

Președinta a precizat că o altă deficiență majoră a fost lipsa unei alerte automate care să semnaleze depășirea unui anumit volum de extrageri de date. Întrebată dacă vor exista astfel de mecanisme, Maia Sandu a spus că aceasta este una dintre problemele pe care Agenția de Guvernare Electronică și celelalte instituții trebuie să le remedieze.

În urma verificărilor, s-a stabilit că au fost accesate datele a aproximativ 450 de mii de cetățeni, care urmează să fie informați prin e-mail de Agenția de Guvernare Electronică.

Maia Sandu a declarat că autoritățile nu au probe care să permită identificarea celor aflați în spatele atacului. Deși tiparul ar putea indica un actor statal, președinta a evitat să atribuie atacul unui anumit stat. Totodată, ea a precizat că nu există informații care să confirme ipoteza unui sabotaj intern.

Grupul de lucru creat în urma ședinței CNS va analiza inclusiv securitatea sistemelor informaționale, procedurile de achiziții în domeniul tehnologiilor informaționale și responsabilitatea furnizorilor care dezvoltă aceste sisteme. De asemenea, va fi făcută o delimitare mai clară a responsabilităților instituțiilor, pentru a evita întârzierile în depistarea și gestionarea incidentelor.

Președinta a menționat că, peste trei luni, Consiliul Național de Securitate va evalua progresele înregistrate în aplicarea măsurilor convenite.

Sistemul informațional guvernamental, prin care au fost extrase ilegal datele personale ale cetățenilor din registrele mai multor instituții, trebuie înlocuit, deoarece se bazează pe o arhitectură învechită și nu are suficiente mecanisme de protecție. Președinta Maia Sandu a anunțat, după ședința Consiliului Național de Securitate, că un grup de lucru condus de premier va propune, în termen de o lună, soluții pentru consolidarea securității cibernetice a statului, transmite IPN.

Maia Sandu a explicat că atacul cibernetic din octombrie a scos la iveală deficiențe structurale ale infrastructurii digitale. Sistemul verifica aplicația care solicita datele, dar nu și identitatea utilizatorului sau dreptul acestuia de a le accesa. Astfel, o singură aplicație cu acces defectuos a permis pătrunderea neautorizată în registrele digitale ale cel puțin zece instituții.

Președinta a precizat că o altă deficiență majoră a fost lipsa unei alerte automate care să semnaleze depășirea unui anumit volum de extrageri de date. Întrebată dacă vor exista astfel de mecanisme, Maia Sandu a spus că aceasta este una dintre problemele pe care Agenția de Guvernare Electronică și celelalte instituții trebuie să le remedieze.

În urma verificărilor, s-a stabilit că au fost accesate datele a aproximativ 450 de mii de cetățeni, care urmează să fie informați prin e-mail de Agenția de Guvernare Electronică.

Maia Sandu a declarat că autoritățile nu au probe care să permită identificarea celor aflați în spatele atacului. Deși tiparul ar putea indica un actor statal, președinta a evitat să atribuie atacul unui anumit stat. Totodată, ea a precizat că nu există informații care să confirme ipoteza unui sabotaj intern.

Grupul de lucru creat în urma ședinței CNS va analiza inclusiv securitatea sistemelor informaționale, procedurile de achiziții în domeniul tehnologiilor informaționale și responsabilitatea furnizorilor care dezvoltă aceste sisteme. De asemenea, va fi făcută o delimitare mai clară a responsabilităților instituțiilor, pentru a evita întârzierile în depistarea și gestionarea incidentelor.

Președinta a menționat că, peste trei luni, Consiliul Național de Securitate va evalua progresele înregistrate în aplicarea măsurilor convenite.

0 FacebookTwitterPinterestEmail

Sistemul informațional guvernamental vizat de recentul atac cibernetic va fi înlocuit cu unul modern, Maia Sandu

Sistemul informațional guvernamental, prin care au fost extrase ilegal datele personale ale cetățenilor din registrele mai multor instituții, trebuie înlocuit, deoarece se bazează pe o arhitectură învechită și nu are suficiente mecanisme de protecție. Președinta Maia Sandu a anunțat, după ședința Consiliului Național de Securitate, că un grup de lucru condus de premier va propune, în termen de o lună, soluții pentru consolidarea securității cibernetice a statului, transmite IPN.

Maia Sandu a explicat că atacul cibernetic din octombrie a scos la iveală deficiențe structurale ale infrastructurii digitale. Sistemul verifica aplicația care solicita datele, dar nu și identitatea utilizatorului sau dreptul acestuia de a le accesa. Astfel, o singură aplicație cu acces defectuos a permis pătrunderea neautorizată în registrele digitale ale cel puțin zece instituții.

Președinta a precizat că o altă deficiență majoră a fost lipsa unei alerte automate care să semnaleze depășirea unui anumit volum de extrageri de date. Întrebată dacă vor exista astfel de mecanisme, Maia Sandu a spus că aceasta este una dintre problemele pe care Agenția de Guvernare Electronică și celelalte instituții trebuie să le remedieze.

În urma verificărilor, s-a stabilit că au fost accesate datele a aproximativ 450 de mii de cetățeni, care urmează să fie informați prin e-mail de Agenția de Guvernare Electronică.

Maia Sandu a declarat că autoritățile nu au probe care să permită identificarea celor aflați în spatele atacului. Deși tiparul ar putea indica un actor statal, președinta a evitat să atribuie atacul unui anumit stat. Totodată, ea a precizat că nu există informații care să confirme ipoteza unui sabotaj intern.

Grupul de lucru creat în urma ședinței CNS va analiza inclusiv securitatea sistemelor informaționale, procedurile de achiziții în domeniul tehnologiilor informaționale și responsabilitatea furnizorilor care dezvoltă aceste sisteme. De asemenea, va fi făcută o delimitare mai clară a responsabilităților instituțiilor, pentru a evita întârzierile în depistarea și gestionarea incidentelor.

Președinta a menționat că, peste trei luni, Consiliul Național de Securitate va evalua progresele înregistrate în aplicarea măsurilor convenite.

De anul viitor, persoanele care își vând locuința de bază vor putea beneficia de scutirea de impozit pe venit dacă îndeplinesc cel puțin o condiție: dacă au avut domiciliul în locuința respectivă timp de cel puțin trei ani sau dacă locuința este singura lor proprietate imobiliară. Modificările au fost anunțate de ministra finanțelor, Victoria Belous, transmite IPN.

Potrivit ministrei finanțelor, noile prevederi urmăresc eliminarea situațiilor în care proprietarii sunt obligați să achite impozit la vânzarea singurei locuințe, doar pentru că nu au avut domiciliul înregistrat oficial la adresa respectivă.

Victoria Belous a precizat că, în prezent, există cazuri în care persoanele nu pot beneficia de scutirea de impozit pe venit din cauza unor erori legate de înregistrarea domiciliului. Prin urmare, din 2027, pentru scutirea de impozit pe venit la vânzarea proprietății, va fi suficient ca imobilul să figureze drept unica proprietate în Registrul bunurilor imobile sau ca vânzătorul să fi avut domiciliul înregistrat acolo timp de trei ani.

O altă modificare vizează cheltuielile pentru reparații. În cazul vânzărilor pentru care se datorează impozit, proprietarii vor putea deduce cheltuielile pentru reparația locuinței, cu condiția să prezinte facturile și bonurile fiscale care confirmă investițiile.

0 FacebookTwitterPinterestEmail
1 IANUARIE, 2025