Vasile Tofan, după raportul UE: Nu trebuie să încetinim reformele

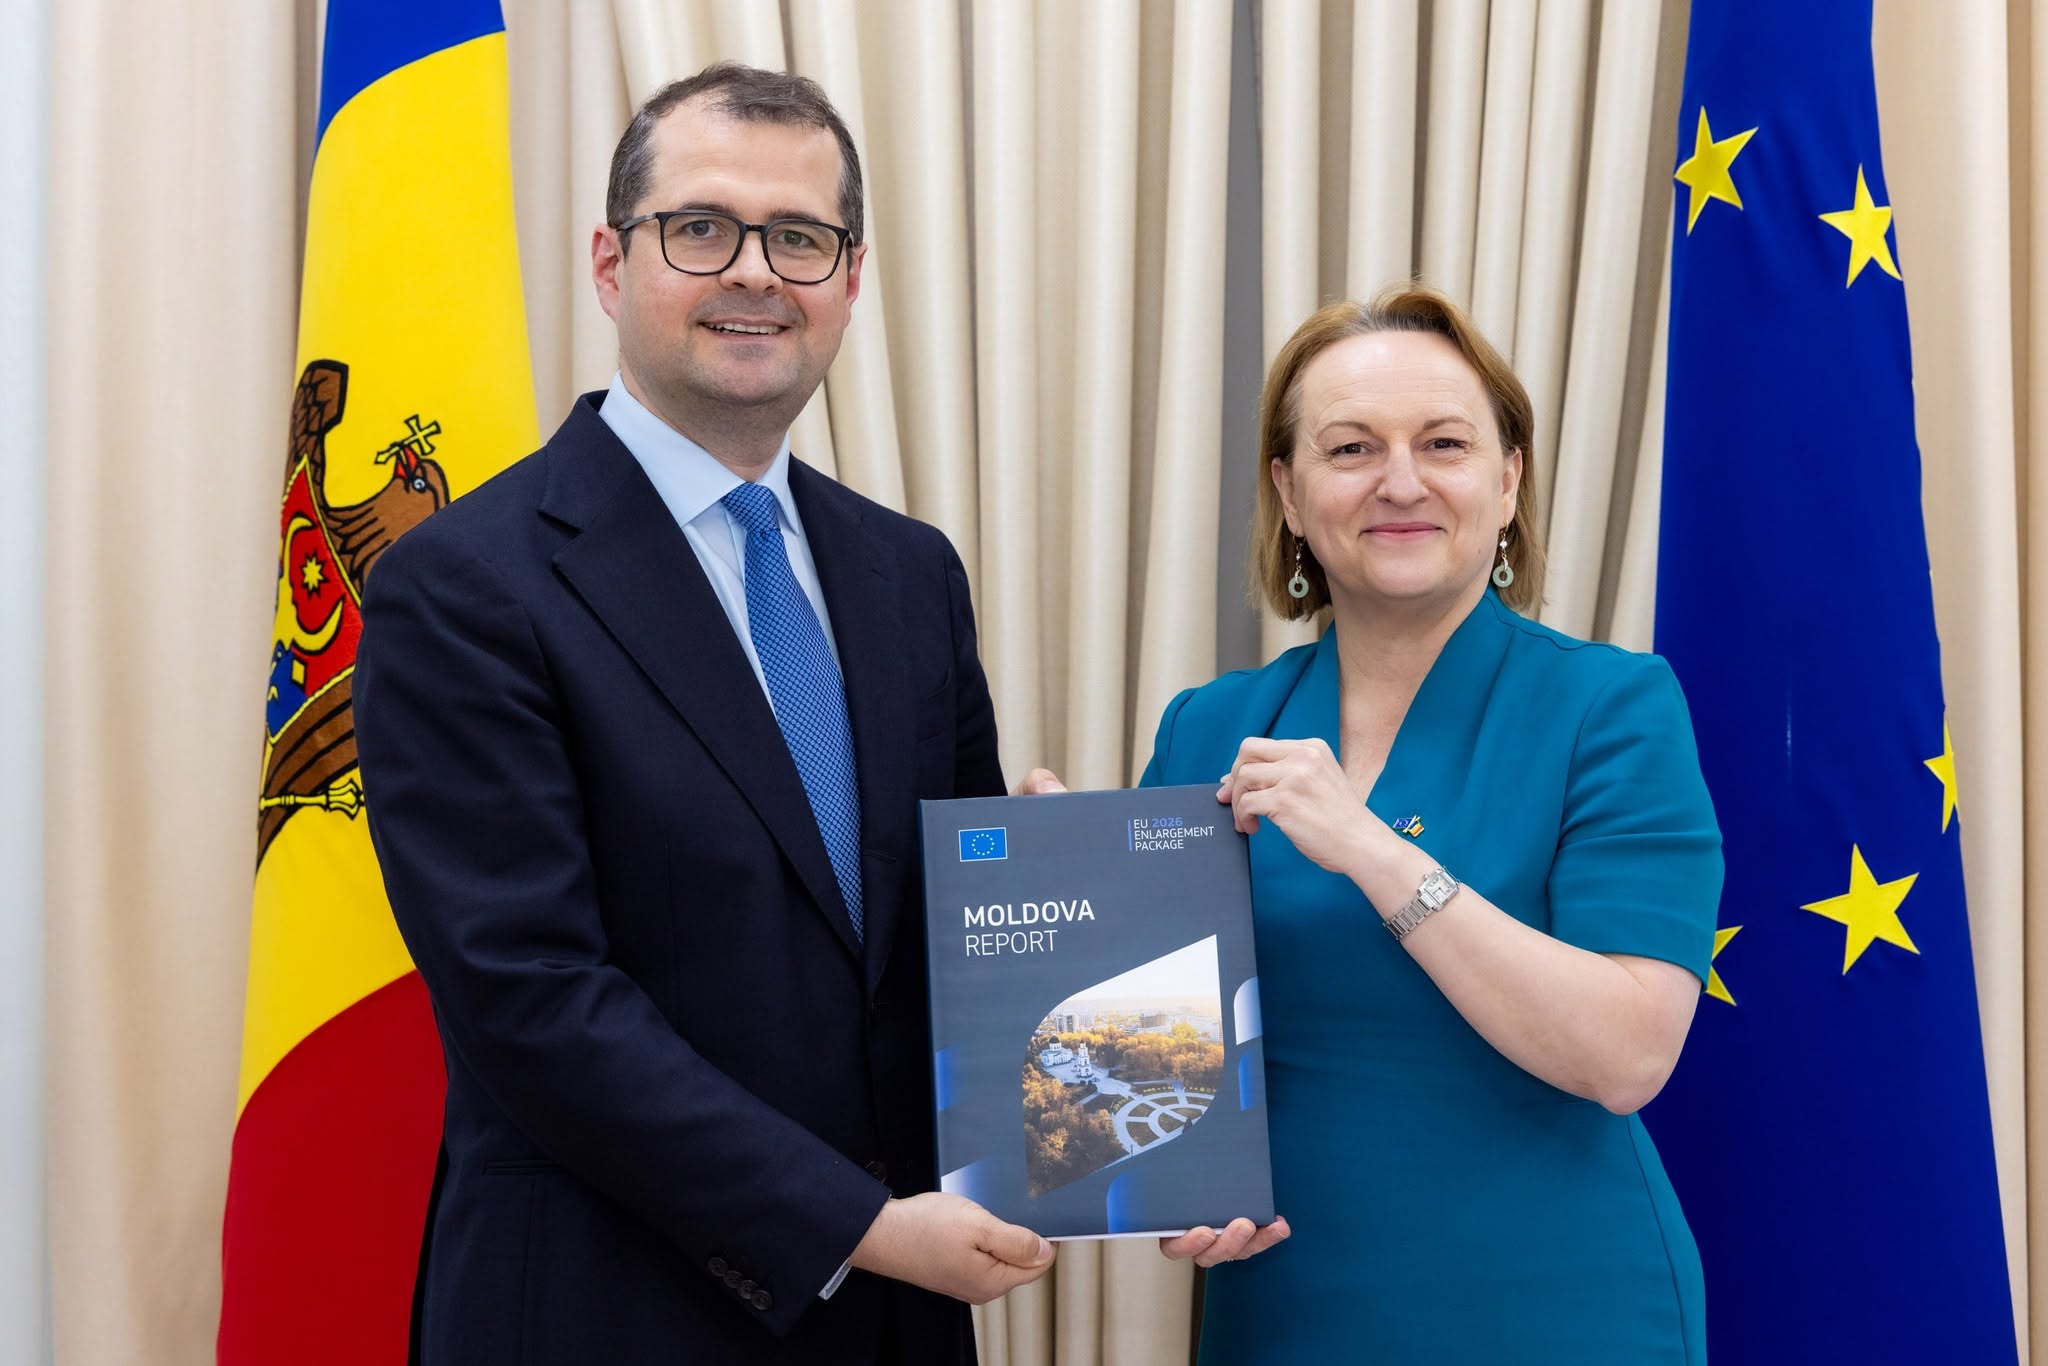
Republica Moldova nu trebuie să încetinească ritmul reformelor, susține premierul Vasile Tofan, care a primit Raportul de extindere al Comisiei Europene de la ambasadoarea UE la Chișinău, Iwona Piórko. Șeful executivului a calificat evaluarea drept o recunoaștere a eforturilor depuse de instituții și societate în ultimii ani, inclusiv într-o perioadă dificilă, transmite IPN.

Potrivit premierului, Republica Moldova se numără printre cele patru țări care au înregistrat cele mai mari progrese în procesul de aderare la Uniunea Europeană. Vasile Tofan a menționat că raportul confirmă că reformele din ultimii ani au apropiat țara de obiectivul integrării europene.

Premierul a subliniat că parcursul european depinde, mai ales, de activitatea autorităților din țară. „Integrarea europeană este proiectul nostru național și depinde, înainte de toate, de cât de bine ne facem lucrul acasă”, a declarat Vasile Tofan.

La rândul său, președinta Maia Sandu a declarat că raportul reflectă munca depusă pentru alinierea la standardele Uniunii Europene. Șefa statului susține că aprecierea Comisiei Europene privind posibilitatea încheierii negocierilor până în 2028 trebuie să ofere încredere că obiectivele propuse pot fi atinse, dacă este menținut ritmul reformelor.

Totodată, președinta a atras atenția asupra domeniilor în care sunt necesare eforturi suplimentare, în special aplicarea legilor adoptate și obținerea unor rezultate concrete în dosarele de corupție.

Raportul anual al Comisiei Europene privind extinderea Uniunii prezentat astăzi, arată că Republica Moldova a îndeplinit condițiile necesare pentru deschiderea negocierilor pe capitolele din celelalte două clustere și că menținerea ritmului actual al reformelor îi va permite să urmărească obiectivul de a încheia negocierile de aderare până la începutul anului 2028. Comisia califică acest obiectiv drept ambițios, dar realizabil.

Atacul cibernetic care a vizat sistemele guvernamentale în perioada 19 – 23 octombrie a fost semnalat de cetățeni, nu de instituțiile responsabile de asigurarea securității sistemelor digitale ale statului. Declarațiile au fost făcute de președintele Comisiei pentru securitate națională, apărare și ordine publică, Lilian Carp, după audierile cu ușile închise din Parlament pe acest caz, transmite IPN.

Deputatul susține că breșa de securitate a fost identificată în principal la Agenția de Guvernare Electronică. Lilian Carp a criticat lipsa unei reacții la cele aproximativ șase milioane de accesări înregistrate în patru zile, față de 20-40 de mii pe zi în mod obișnuit.

„Nu am primit răspuns de ce instituțiile responsabile nu au reacționat atunci când au văzut un număr de accesări mai mare decât cel specific pentru perioada unei zile – un număr mai mare de câteva zeci de ori”, a declarat Lilian Carp.

Deputatul a mai menționat că în acest caz vor fi efectuate două audituri independente: unul va verifica vulnerabilitățile tehnice și altul va analiza modul în care a fost organizat atacul cibernetic și potențialii autori. Potrivit lui Lilian Carp, rezultatele primului audit tehnic sunt așteptate până pe 27 noiembrie, iar la începutul lunii decembrie vor fi și rezultatele celui de-al doilea audit. Ulterior, reprezentanții instituțiilor responsabile ar urma să fie audiați din nou în Parlament sau în cadrul comisiei parlamentare de profil.

În urma atacului cibernetic au fost accesate aproximativ 750 de mii de seturi de date ale cetățenilor moldoveni. Deputatul a explicat că numărul celor afectați ar fi de fapt mai mic de jumătate, întrucât informațiile aceleiași persoane ar fi putut fi accesate de mai multe ori, prin intermediul unor platforme diferite.

Lilian Carp a menționat că atacatorii au utilizat inteligența artificială și adrese IP din aproximativ șase țări, inclusiv din UE și Oceania. Autoritățile iau în calcul implicarea unor actori statali străini, întrucât atacul nu a fost revendicat, iar datele sustrase nu au fost scoase la vânzare pe darknet. Totodată, identificarea autorilor continuă cu sprijinul partenerilor internaționali, inclusiv al Europol.

Deputatul a precizat că atacatorii au putut doar să sustragă date, fără a modifica bazele de date, iar în prezent nu există riscuri de accesare a altor informații. Acesta a dat asigurări că datele furate nu pot fi utilizate pentru contractarea creditelor, după ce Banca Națională a Moldovei a dispus măsuri suplimentare de securitate.

0 FacebookTwitterPinterestEmail

Vasile Tofan, după raportul UE: Nu trebuie să încetinim reformele

Republica Moldova nu trebuie să încetinească ritmul reformelor, susține premierul Vasile Tofan, care a primit Raportul de extindere al Comisiei Europene de la ambasadoarea UE la Chișinău, Iwona Piórko. Șeful executivului a calificat evaluarea drept o recunoaștere a eforturilor depuse de instituții și societate în ultimii ani, inclusiv într-o perioadă dificilă, transmite IPN.

Potrivit premierului, Republica Moldova se numără printre cele patru țări care au înregistrat cele mai mari progrese în procesul de aderare la Uniunea Europeană. Vasile Tofan a menționat că raportul confirmă că reformele din ultimii ani au apropiat țara de obiectivul integrării europene.

Premierul a subliniat că parcursul european depinde, mai ales, de activitatea autorităților din țară. „Integrarea europeană este proiectul nostru național și depinde, înainte de toate, de cât de bine ne facem lucrul acasă”, a declarat Vasile Tofan.

La rândul său, președinta Maia Sandu a declarat că raportul reflectă munca depusă pentru alinierea la standardele Uniunii Europene. Șefa statului susține că aprecierea Comisiei Europene privind posibilitatea încheierii negocierilor până în 2028 trebuie să ofere încredere că obiectivele propuse pot fi atinse, dacă este menținut ritmul reformelor.

Totodată, președinta a atras atenția asupra domeniilor în care sunt necesare eforturi suplimentare, în special aplicarea legilor adoptate și obținerea unor rezultate concrete în dosarele de corupție.

Raportul anual al Comisiei Europene privind extinderea Uniunii prezentat astăzi, arată că Republica Moldova a îndeplinit condițiile necesare pentru deschiderea negocierilor pe capitolele din celelalte două clustere și că menținerea ritmului actual al reformelor îi va permite să urmărească obiectivul de a încheia negocierile de aderare până la începutul anului 2028. Comisia califică acest obiectiv drept ambițios, dar realizabil.

Atacul cibernetic care a vizat sistemele guvernamentale în perioada 19 – 23 octombrie a fost semnalat de cetățeni, nu de instituțiile responsabile de asigurarea securității sistemelor digitale ale statului. Declarațiile au fost făcute de președintele Comisiei pentru securitate națională, apărare și ordine publică, Lilian Carp, după audierile cu ușile închise din Parlament pe acest caz, transmite IPN.

Deputatul susține că breșa de securitate a fost identificată în principal la Agenția de Guvernare Electronică. Lilian Carp a criticat lipsa unei reacții la cele aproximativ șase milioane de accesări înregistrate în patru zile, față de 20-40 de mii pe zi în mod obișnuit.

„Nu am primit răspuns de ce instituțiile responsabile nu au reacționat atunci când au văzut un număr de accesări mai mare decât cel specific pentru perioada unei zile – un număr mai mare de câteva zeci de ori”, a declarat Lilian Carp.

Deputatul a mai menționat că în acest caz vor fi efectuate două audituri independente: unul va verifica vulnerabilitățile tehnice și altul va analiza modul în care a fost organizat atacul cibernetic și potențialii autori. Potrivit lui Lilian Carp, rezultatele primului audit tehnic sunt așteptate până pe 27 noiembrie, iar la începutul lunii decembrie vor fi și rezultatele celui de-al doilea audit. Ulterior, reprezentanții instituțiilor responsabile ar urma să fie audiați din nou în Parlament sau în cadrul comisiei parlamentare de profil.

În urma atacului cibernetic au fost accesate aproximativ 750 de mii de seturi de date ale cetățenilor moldoveni. Deputatul a explicat că numărul celor afectați ar fi de fapt mai mic de jumătate, întrucât informațiile aceleiași persoane ar fi putut fi accesate de mai multe ori, prin intermediul unor platforme diferite.

Lilian Carp a menționat că atacatorii au utilizat inteligența artificială și adrese IP din aproximativ șase țări, inclusiv din UE și Oceania. Autoritățile iau în calcul implicarea unor actori statali străini, întrucât atacul nu a fost revendicat, iar datele sustrase nu au fost scoase la vânzare pe darknet. Totodată, identificarea autorilor continuă cu sprijinul partenerilor internaționali, inclusiv al Europol.

Deputatul a precizat că atacatorii au putut doar să sustragă date, fără a modifica bazele de date, iar în prezent nu există riscuri de accesare a altor informații. Acesta a dat asigurări că datele furate nu pot fi utilizate pentru contractarea creditelor, după ce Banca Națională a Moldovei a dispus măsuri suplimentare de securitate.

0 FacebookTwitterPinterestEmail
1 IANUARIE, 2025