Atacul cibernetic asupra sistemelor guvernamentale, sesizat de cetățeni, nu de instituțiile responsabile, Lilian Carp

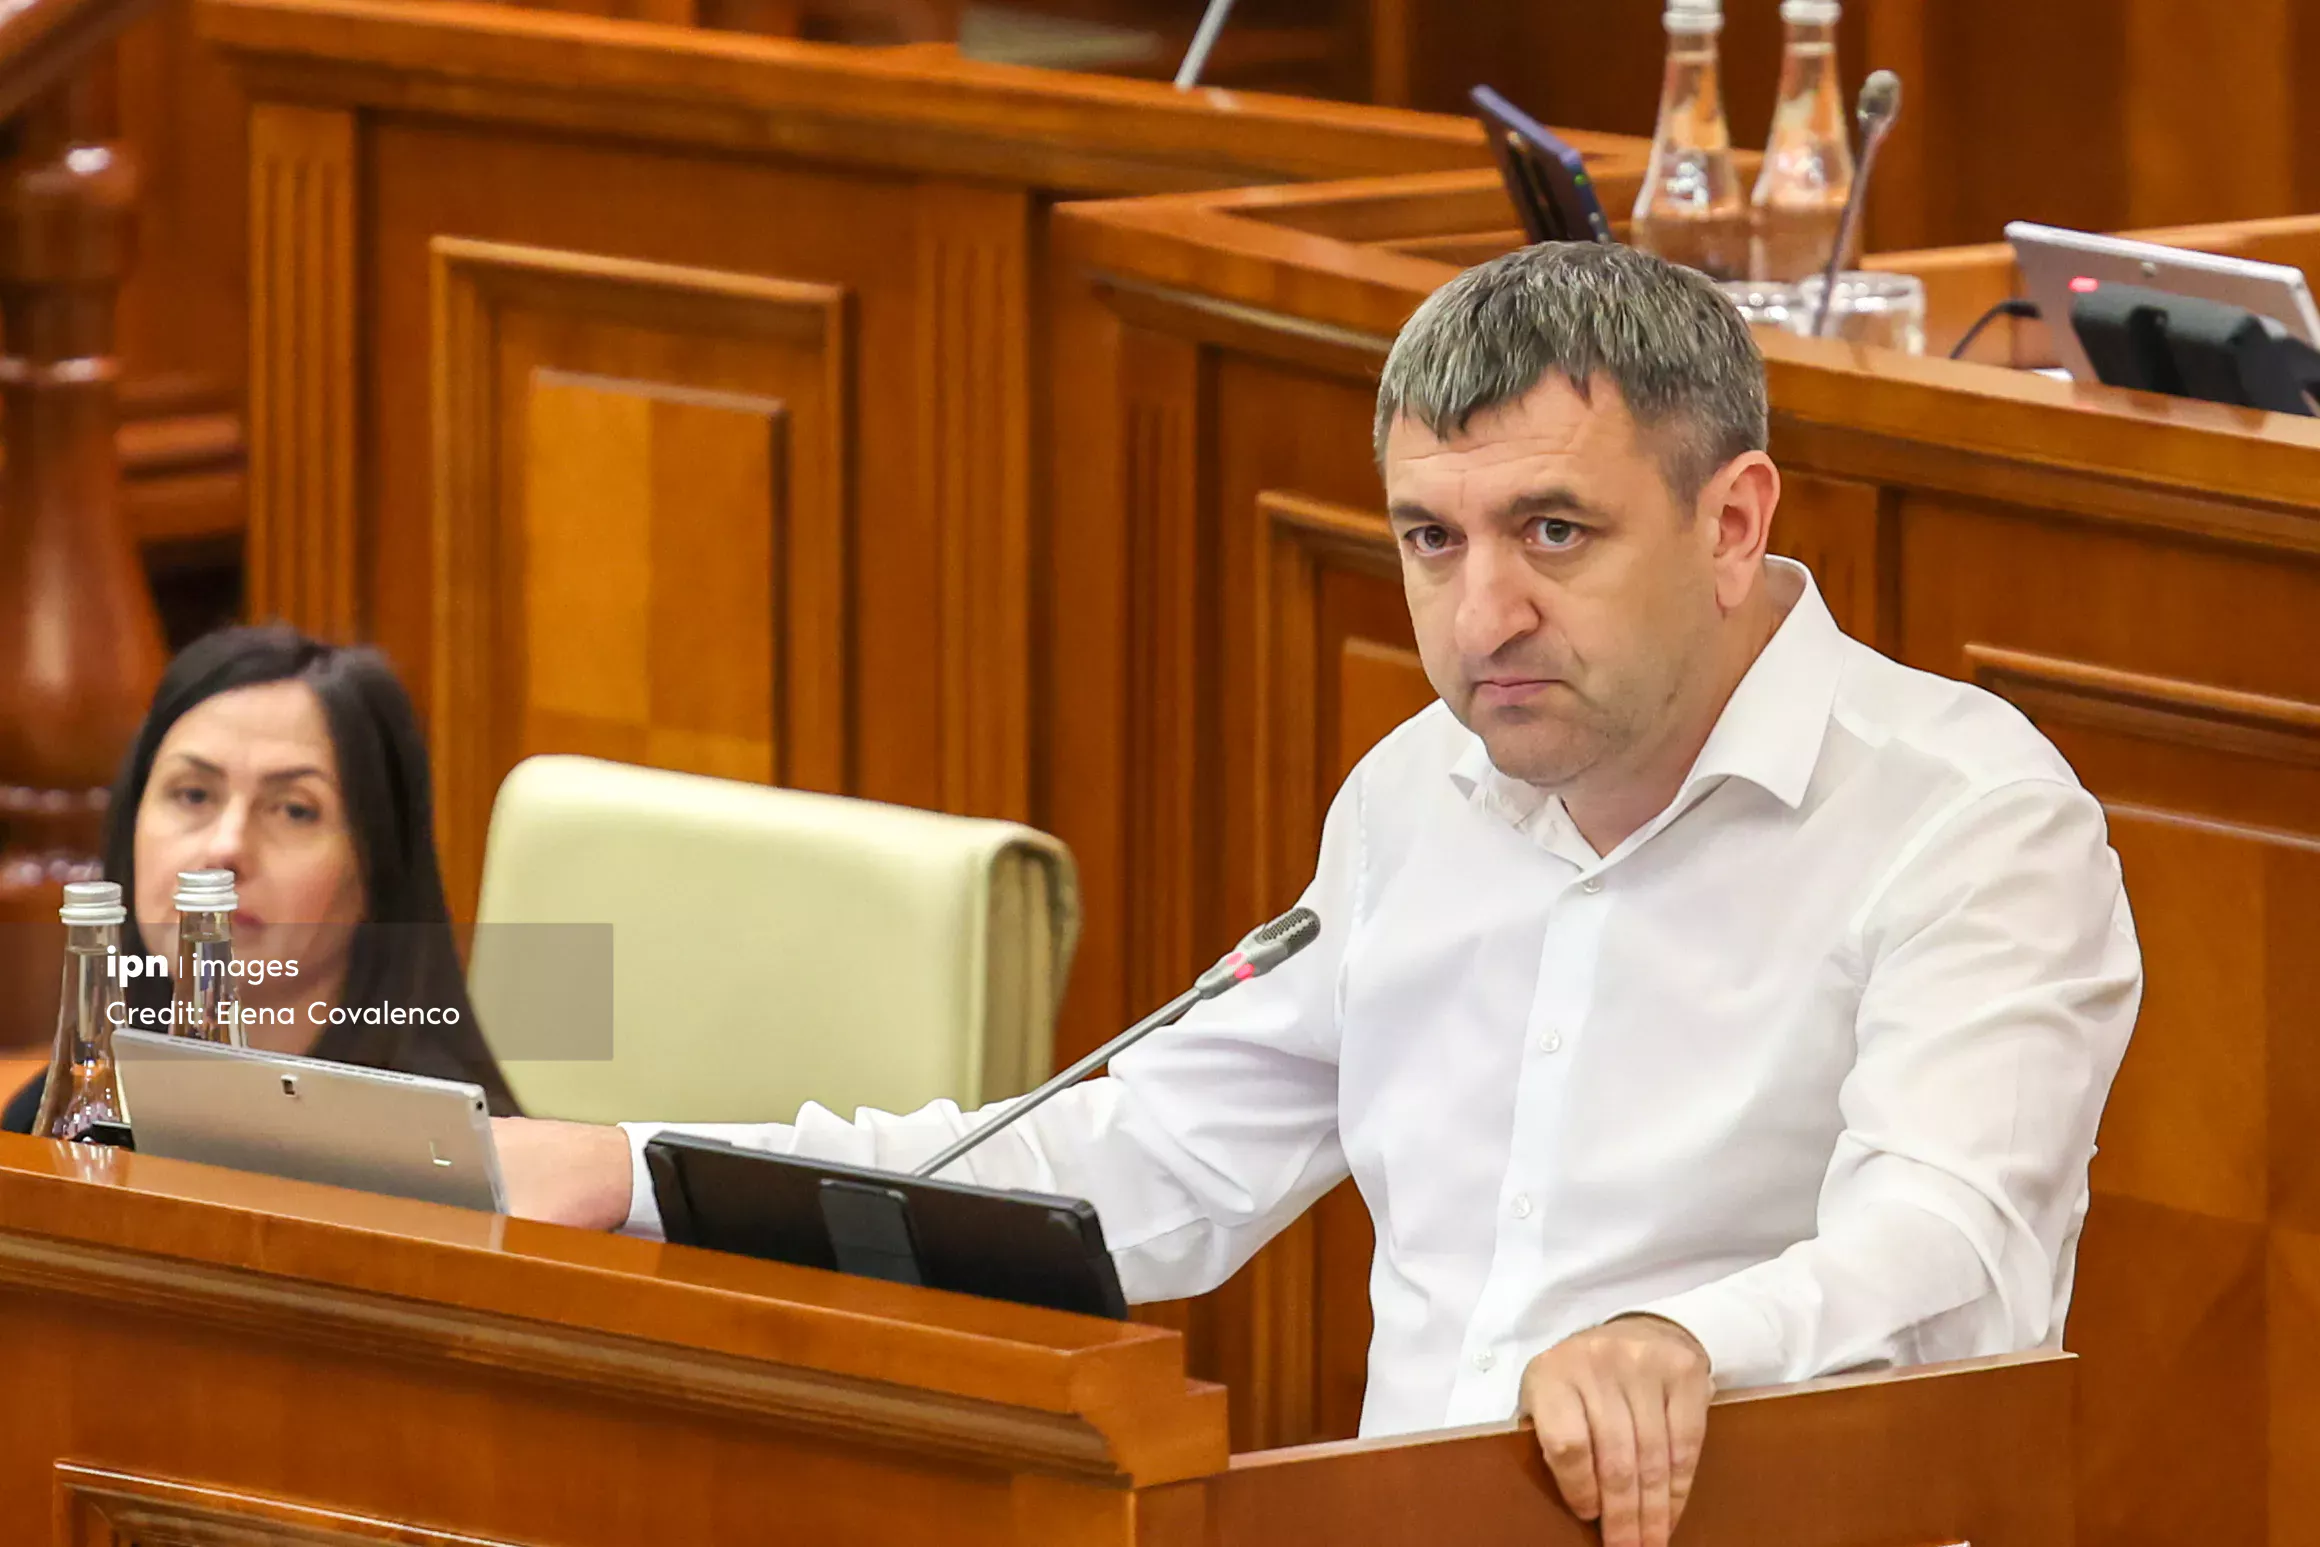
Atacul cibernetic care a vizat sistemele guvernamentale în perioada 19 – 23 octombrie a fost semnalat de cetățeni, nu de instituțiile responsabile de asigurarea securității sistemelor digitale ale statului. Declarațiile au fost făcute de președintele Comisiei pentru securitate națională, apărare și ordine publică, Lilian Carp, după audierile cu ușile închise din Parlament pe acest caz, transmite IPN.

Deputatul susține că breșa de securitate a fost identificată în principal la Agenția de Guvernare Electronică. Lilian Carp a criticat lipsa unei reacții la cele aproximativ șase milioane de accesări înregistrate în patru zile, față de 20-40 de mii pe zi în mod obișnuit.

„Nu am primit răspuns de ce instituțiile responsabile nu au reacționat atunci când au văzut un număr de accesări mai mare decât cel specific pentru perioada unei zile – un număr mai mare de câteva zeci de ori”, a declarat Lilian Carp.

Deputatul a mai menționat că în acest caz vor fi efectuate două audituri independente: unul va verifica vulnerabilitățile tehnice și altul va analiza modul în care a fost organizat atacul cibernetic și potențialii autori. Potrivit lui Lilian Carp, rezultatele primului audit tehnic sunt așteptate până pe 27 noiembrie, iar la începutul lunii decembrie vor fi și rezultatele celui de-al doilea audit. Ulterior, reprezentanții instituțiilor responsabile ar urma să fie audiați din nou în Parlament sau în cadrul comisiei parlamentare de profil.

În urma atacului cibernetic au fost accesate aproximativ 750 de mii de seturi de date ale cetățenilor moldoveni. Deputatul a explicat că numărul celor afectați ar fi de fapt mai mic de jumătate, întrucât informațiile aceleiași persoane ar fi putut fi accesate de mai multe ori, prin intermediul unor platforme diferite.

Lilian Carp a menționat că atacatorii au utilizat inteligența artificială și adrese IP din aproximativ șase țări, inclusiv din UE și Oceania. Autoritățile iau în calcul implicarea unor actori statali străini, întrucât atacul nu a fost revendicat, iar datele sustrase nu au fost scoase la vânzare pe darknet. Totodată, identificarea autorilor continuă cu sprijinul partenerilor internaționali, inclusiv al Europol.

Deputatul a precizat că atacatorii au putut doar să sustragă date, fără a modifica bazele de date, iar în prezent nu există riscuri de accesare a altor informații. Acesta a dat asigurări că datele furate nu pot fi utilizate pentru contractarea creditelor, după ce Banca Națională a Moldovei a dispus măsuri suplimentare de securitate.

Atacul cibernetic care a vizat sistemele guvernamentale în perioada 19 – 23 octombrie a fost semnalat de cetățeni, nu de instituțiile responsabile de asigurarea securității sistemelor digitale ale statului. Declarațiile au fost făcute de președintele Comisiei pentru securitate națională, apărare și ordine publică, Lilian Carp, după audierile cu ușile închise din Parlament pe acest caz, transmite IPN.

Deputatul susține că breșa de securitate a fost identificată în principal la Agenția de Guvernare Electronică. Lilian Carp a criticat lipsa unei reacții la cele aproximativ șase milioane de accesări înregistrate în patru zile, față de 20-40 de mii pe zi în mod obișnuit.

„Nu am primit răspuns de ce instituțiile responsabile nu au reacționat atunci când au văzut un număr de accesări mai mare decât cel specific pentru perioada unei zile – un număr mai mare de câteva zeci de ori”, a declarat Lilian Carp.

Deputatul a mai menționat că în acest caz vor fi efectuate două audituri independente: unul va verifica vulnerabilitățile tehnice și altul va analiza modul în care a fost organizat atacul cibernetic și potențialii autori. Potrivit lui Lilian Carp, rezultatele primului audit tehnic sunt așteptate până pe 27 noiembrie, iar la începutul lunii decembrie vor fi și rezultatele celui de-al doilea audit. Ulterior, reprezentanții instituțiilor responsabile ar urma să fie audiați din nou în Parlament sau în cadrul comisiei parlamentare de profil.

În urma atacului cibernetic au fost accesate aproximativ 750 de mii de seturi de date ale cetățenilor moldoveni. Deputatul a explicat că numărul celor afectați ar fi de fapt mai mic de jumătate, întrucât informațiile aceleiași persoane ar fi putut fi accesate de mai multe ori, prin intermediul unor platforme diferite.

Lilian Carp a menționat că atacatorii au utilizat inteligența artificială și adrese IP din aproximativ șase țări, inclusiv din UE și Oceania. Autoritățile iau în calcul implicarea unor actori statali străini, întrucât atacul nu a fost revendicat, iar datele sustrase nu au fost scoase la vânzare pe darknet. Totodată, identificarea autorilor continuă cu sprijinul partenerilor internaționali, inclusiv al Europol.

Deputatul a precizat că atacatorii au putut doar să sustragă date, fără a modifica bazele de date, iar în prezent nu există riscuri de accesare a altor informații. Acesta a dat asigurări că datele furate nu pot fi utilizate pentru contractarea creditelor, după ce Banca Națională a Moldovei a dispus măsuri suplimentare de securitate.

0 FacebookTwitterPinterestEmail

Atacul cibernetic asupra sistemelor guvernamentale, sesizat de cetățeni, nu de instituțiile responsabile, Lilian Carp

Atacul cibernetic care a vizat sistemele guvernamentale în perioada 19 – 23 octombrie a fost semnalat de cetățeni, nu de instituțiile responsabile de asigurarea securității sistemelor digitale ale statului. Declarațiile au fost făcute de președintele Comisiei pentru securitate națională, apărare și ordine publică, Lilian Carp, după audierile cu ușile închise din Parlament pe acest caz, transmite IPN.

Deputatul susține că breșa de securitate a fost identificată în principal la Agenția de Guvernare Electronică. Lilian Carp a criticat lipsa unei reacții la cele aproximativ șase milioane de accesări înregistrate în patru zile, față de 20-40 de mii pe zi în mod obișnuit.

„Nu am primit răspuns de ce instituțiile responsabile nu au reacționat atunci când au văzut un număr de accesări mai mare decât cel specific pentru perioada unei zile – un număr mai mare de câteva zeci de ori”, a declarat Lilian Carp.

Deputatul a mai menționat că în acest caz vor fi efectuate două audituri independente: unul va verifica vulnerabilitățile tehnice și altul va analiza modul în care a fost organizat atacul cibernetic și potențialii autori. Potrivit lui Lilian Carp, rezultatele primului audit tehnic sunt așteptate până pe 27 noiembrie, iar la începutul lunii decembrie vor fi și rezultatele celui de-al doilea audit. Ulterior, reprezentanții instituțiilor responsabile ar urma să fie audiați din nou în Parlament sau în cadrul comisiei parlamentare de profil.

În urma atacului cibernetic au fost accesate aproximativ 750 de mii de seturi de date ale cetățenilor moldoveni. Deputatul a explicat că numărul celor afectați ar fi de fapt mai mic de jumătate, întrucât informațiile aceleiași persoane ar fi putut fi accesate de mai multe ori, prin intermediul unor platforme diferite.

Lilian Carp a menționat că atacatorii au utilizat inteligența artificială și adrese IP din aproximativ șase țări, inclusiv din UE și Oceania. Autoritățile iau în calcul implicarea unor actori statali străini, întrucât atacul nu a fost revendicat, iar datele sustrase nu au fost scoase la vânzare pe darknet. Totodată, identificarea autorilor continuă cu sprijinul partenerilor internaționali, inclusiv al Europol.

Deputatul a precizat că atacatorii au putut doar să sustragă date, fără a modifica bazele de date, iar în prezent nu există riscuri de accesare a altor informații. Acesta a dat asigurări că datele furate nu pot fi utilizate pentru contractarea creditelor, după ce Banca Națională a Moldovei a dispus măsuri suplimentare de securitate.

Cireșele proaspete din Republica Moldova vor putea fi exportate în China, după ce autoritățile celor două țări au semnat un protocol privind cerințele fitosanitare. De asemenea, părțile au convenit să finalizeze procedurile pentru semnarea unui protocol care să permită exportul mierii moldovenești pe piața chineză, transmite IPN.

Documentul a fost semnat în cadrul celei de-a IX-a reuniuni a Comisiei interguvernamentale moldo-chineze de colaborare comercial-economică, desfășurată pe 4 noiembrie, la Shanghai. În cadrul reuniunii au fost discutate oportunitățile de extindere a schimburilor comerciale, atragerea investițiilor și dezvoltarea proiectelor comune.

Discuțiile au vizat mai multe domenii, printre care agricultura și industria alimentară, energia regenerabilă, infrastructura și logistica, industria automotive, tehnologiile informaționale, comerțul electronic, inteligența artificială și turismul.

În domeniul energetic, părțile au discutat despre proiectele de construcție a patru centrale fotovoltaice, dotate cu sisteme de stocare a energiei, în raioanele Ialoveni, Cimișlia, Nisporeni și Călărași. Au fost abordate și inițiative privind instalarea sistemelor fotovoltaice în instituțiile medico-sanitare publice.

Reuniunea a fost prezidată de ministrul dezvoltării economice și digitalizării, Claudiu Năsui, și viceministrul comerțului al Chinei, Ling Ji. La final, a fost semnat protocolul reuniunii, care stabilește prioritățile de cooperare pentru perioada următoare.

Potrivit datelor MDED, în 2025, China s-a situat pe locul al doilea printre partenerii comerciali ai Republicii Moldova la nivel mondial, cu o pondere de 10,2% în comerțul exterior total al țării.

0 FacebookTwitterPinterestEmail
1 IANUARIE, 2025